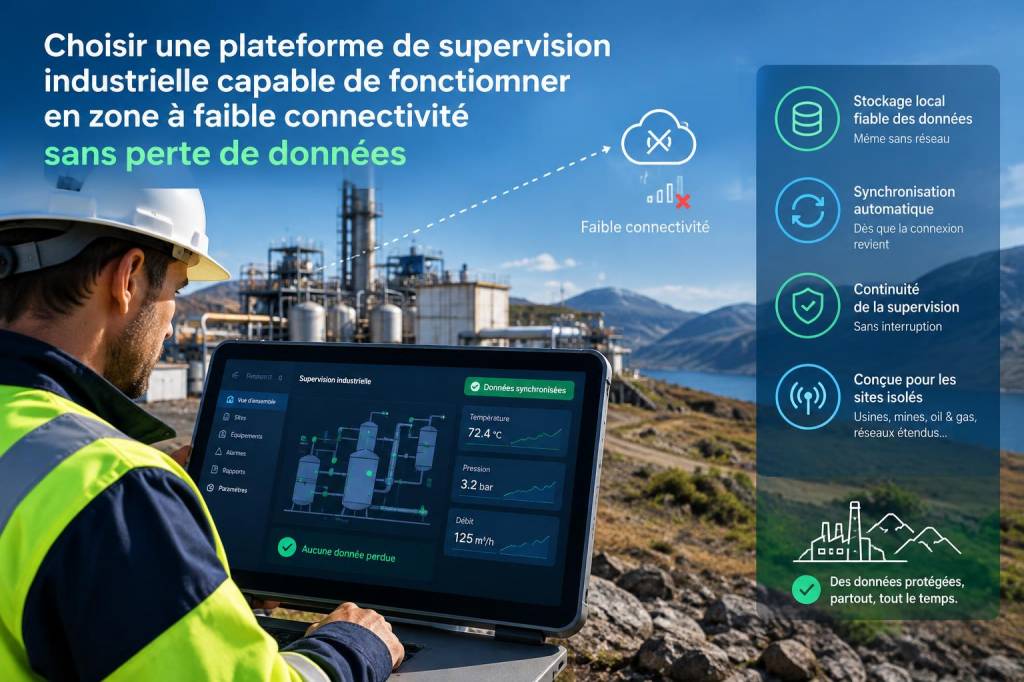
Quand je travaille sur un site isolé, une ligne de production éloignée ou un atelier installé dans une zone où le réseau est capricieux, je pose toujours la même question avant de parler d’interface ou d’ergonomie : que se passe-t-il lorsque la connexion disparaît ? Dans ce type de contexte, une plateforme de supervision industrielle ne peut pas se contenter d’être élégante ou rapide. Elle doit être capable d’absorber les coupures, de stocker les mesures localement, de reprendre l’échange sans perte, puis de restituer des données fiables dès que le lien revient.
J’ai vu trop de projets où l’on avait choisi un outil superbe en démonstration, mais fragile sur le terrain. Dans un environnement à faible connectivité, le vrai sujet n’est pas seulement la collecte. C’est la continuité de service, la résilience et la capacité à préserver l’historique sans trous. Une supervision industrielle sérieuse doit donc être pensée comme un système distribué, et non comme un simple tableau d’affichage distant.
Ce que j’attends d’une plateforme dans une zone mal desservie
Dans une installation connectée à faible débit ou soumise à des coupures fréquentes, je recherche d’abord une architecture capable de fonctionner en autonomie locale. Cela signifie qu’un équipement de terrain, une passerelle ou un serveur de proximité doit pouvoir poursuivre l’acquisition même lorsque l’accès au serveur central est interrompu. La plateforme idéale ne dépend pas d’un échange permanent avec le nuage de calcul pour exister.
J’accorde aussi beaucoup d’importance à la gestion des horodatages. Lorsqu’une liaison revient après une interruption, les données doivent être replacées dans l’ordre exact de leur émission. Sans cela, les courbes deviennent trompeuses, les alarmes perdent leur valeur et les analyses ultérieures deviennent incertaines. Une bonne plateforme sait tamponner, trier et réconcilier les séries de mesures.
Enfin, je veux une solution capable de signaler clairement ce qui a été perdu, ce qui a été stocké et ce qui a été transmis. L’opacité est l’ennemie numéro un de la supervision. Si l’on ne sait pas ce qui s’est passé pendant une coupure, on ne peut ni diagnostiquer ni corriger.
Les fonctions indispensables pour éviter les pertes de données
Lorsque j’évalue une plateforme de supervision industrielle destinée à des sites peu connectés, je regarde systématiquement plusieurs fonctions clés :
- Mise en mémoire locale des données, avec une capacité suffisante pour absorber plusieurs heures, voire plusieurs jours d’interruption.
- Mécanisme de reprise après coupure, sans doublon ni omission.
- File d’attente persistante pour conserver les messages tant qu’ils n’ont pas été livrés.
- Compression ou agrégation adaptative afin de limiter la consommation de bande passante.
- Synchronisation différée des historiques avec le système central.
- Détection des anomalies de transmission et journalisation détaillée des incidents.
- Fonctionnement local des tableaux de bord, alarmes et scénarios critiques.
Je considère aussi la question du volume. Certaines solutions annoncent une compatibilité hors ligne, mais ne tiennent qu’avec de petites quantités de données. Dès que l’on ajoute des capteurs supplémentaires ou des cadences plus fines, les limites apparaissent. Il faut donc vérifier la taille des tampons, la politique de rétention et le comportement en cas de surcharge.
L’architecture que je privilégie sur le terrain
Avec l’expérience, j’ai appris qu’une architecture à plusieurs niveaux est souvent la plus robuste. Au plus près des machines, je place une couche d’acquisition locale, chargée de collecter les données brutes, de les horodater et de les conserver temporairement. Au niveau intermédiaire, une passerelle ou un serveur de site joue le rôle de relais : il agrège, filtre, compresse et prépare les échanges vers le système central. Enfin, le niveau supérieur assure l’archivage global, les analyses transversales et la supervision multi-sites.
Cette répartition a un avantage majeur : si le lien vers le centre tombe, le site continue de vivre. Les opérateurs gardent leurs affichages, les alarmes restent actives et les journaux locaux restent exploitables. Lorsque la liaison revient, les informations peuvent être réexpédiées par lots, sans exiger une retransmission brutale de tout le flux.
Je veille également à ce que les fonctions essentielles ne dépendent pas d’une connexion permanente à un service distant. Un défaut de réseau ne doit pas empêcher de démarrer une pompe, de visualiser une température critique ou d’acquitter une alarme locale. La supervision doit accompagner l’exploitation, pas la bloquer.
Les critères techniques que je vérifie avant de choisir
Je me méfie des promesses générales. Je préfère des critères observables, testables et documentés. Avant d’adopter une plateforme, j’examine la manière dont elle traite les interruptions, la charge de données et la reprise après incident. Je demande aussi des scénarios réels de déploiement, pas seulement des démonstrations en laboratoire.
| Critère | Ce que je vérifie | Pourquoi c’est décisif |
|---|---|---|
| Fonctionnement local | Capacité à superviser sans lien permanent vers le centre | Garantit la continuité d’exploitation |
| Mémoire tampon | Volume stockable et durée de conservation | Évite la perte d’événements lors des coupures |
| Reprise des échanges | Ordre, intégrité et absence de doublons | Préserve la fiabilité des historiques |
| Débit utile | Comportement avec des liens lents ou instables | Assure une transmission réaliste sur le terrain |
| Sécurité | Chiffrement, gestion des accès, journalisation | Protège les données et les usages critiques |
| Évolutivité | Ajout facile de nouveaux équipements | Accompagne la croissance du site |
Je regarde aussi la simplicité de maintenance. Une solution très sophistiquée mais difficile à diagnostiquer devient vite un handicap dans une zone éloignée. Si l’équipe locale doit passer des heures à comprendre une erreur de synchronisation, le bénéfice initial disparaît. J’apprécie donc les interfaces qui rendent visibles les files d’attente, l’état des transferts et les pertes éventuelles.
Les erreurs que je rencontre le plus souvent
La première erreur consiste à supposer que la connectivité sera « suffisante » la plupart du temps. Dans la réalité, il suffit de quelques coupures au mauvais moment pour créer des incohérences importantes. Une supervision qui fonctionne seulement quand tout va bien n’est pas une vraie solution industrielle.
La deuxième erreur est de sous-estimer la quantité de données générées. Les capteurs sont de plus en plus nombreux, les fréquences de mesure augmentent et les exigences de traçabilité deviennent plus strictes. Si l’on dimensionne trop juste la mémoire locale, on finit par perdre une partie des événements les plus utiles, précisément pendant les périodes critiques.
La troisième erreur est d’ignorer les besoins humains. Une plateforme peut être techniquement solide, mais si elle ne donne pas à l’opérateur une information claire sur l’état de la liaison, il devient difficile de savoir si l’on peut faire confiance aux chiffres affichés. J’aime les interfaces qui indiquent explicitement : connecté, en file d’attente, en retard, synchronisé.
Le rôle de la sécurité et de la robustesse logicielle
Dans un environnement industriel, la faiblesse de la connectivité ne doit jamais conduire à négliger la sécurité. Au contraire, les zones mal desservies sont parfois moins bien surveillées et plus exposées à des pratiques de contournement. Je choisis donc des plateformes qui gèrent finement les accès, les droits d’écriture, les traces d’audit et le chiffrement des échanges.
Je porte aussi une attention particulière à la stabilité des mises à jour. Une plateforme utile sur le terrain doit pouvoir être corrigée sans casser son fonctionnement local. Il faut éviter les mises à niveau qui imposent une interruption prolongée ou qui réinitialisent les paramètres de reprise. Dans un site éloigné, chaque intervention coûte du temps, du déplacement et parfois une fenêtre d’arrêt très limitée.
Je privilégie enfin les éditeurs qui documentent clairement les comportements en mode dégradé. Savoir précisément ce qui est conservé, à quel moment, et selon quelle priorité, m’aide à anticiper les risques au lieu de les découvrir après coup.
Ma méthode d’évaluation avant un déploiement
Avant de valider une plateforme, je demande toujours un essai en conditions réelles ou proches du réel. Je simule des coupures, je réduis volontairement le débit, je surcharge les flux et j’observe la réaction du système. J’aime voir comment la solution se comporte quand la liaison revient après une absence prolongée : récupère-t-elle proprement les données, ou crée-t-elle une avalanche de messages retardés difficile à traiter ?
Je teste aussi la lisibilité des journaux et la capacité à remonter un incident jusqu’à sa cause. Une plateforme de supervision ne doit pas seulement afficher des valeurs ; elle doit aider à comprendre l’origine d’un écart. Si les historiques sont intacts mais inexploitables, l’objectif n’est pas atteint.
Voici les vérifications que je réalise le plus souvent :
- simulation d’une coupure complète du lien de communication ;
- mesure du temps pendant lequel les données restent conservées localement ;
- contrôle de la reconstruction des historiques après reprise ;
- vérification des alarmes pendant la période hors ligne ;
- contrôle des écarts entre l’heure réelle des mesures et leur heure d’affichage ;
- analyse du comportement quand plusieurs équipements envoient simultanément des données.
Les fonctions qui m’apportent le plus de valeur à long terme
Avec le recul, les fonctions les plus précieuses sont rarement celles qui impressionnent le plus lors de la démonstration. Ce que j’apprécie vraiment, c’est la capacité à maintenir une information fiable malgré les aléas du réseau, à rendre les données compréhensibles pour l’équipe locale et à offrir une reprise propre sans intervention complexe.
Les solutions qui m’apportent le plus de sérénité sont celles qui combinent stockage local, synchronisation intelligente, journalisation détaillée et souplesse de déploiement. Quand une plateforme sait vivre seule sur site tout en restant reliée au reste du système dès que possible, elle devient réellement adaptée aux contraintes industrielles.
J’accorde enfin une grande valeur à la sobriété. Une plateforme trop gourmande en bande passante ou en ressources peut vite devenir fragile dans un contexte limité. À l’inverse, une solution bien pensée, capable de prioriser les informations critiques et de différer le reste, s’intègre beaucoup mieux aux réalités des ateliers, des sous-stations et des installations éloignées.
Ce que je recherche au fond, c’est une supervision qui respecte le terrain : une supervision qui continue à enregistrer, à alerter, à protéger et à transmettre, même lorsque le réseau se fait attendre.